Il DNS privato su Android ha una corsia veloce solo per Google

Chi usa il DNS privato su Android per togliersi la pubblicità lo scopre in albergo o al bar. Il telefono si aggancia al Wi-Fi, le app smettono di caricare, compare un avviso: Impossibile accedere al server DNS privato. Metti dns.google e la connessione riparte.
Non è una configurazione sbagliata. Android riserva ai resolver di Google e Cloudflare un protocollo che passa sulla porta del web. Gli altri, AdGuard, NextDNS, Control D, Mullvad e Quad9, restano su una porta che un firewall chiude.
Perché dns.google passa e AdGuard no
Il 19 luglio 2022 Google ha annunciato il DNS-over-HTTP/3 su Android, arrivato con un aggiornamento di sistema su Android 11 e successivi. Avrebbe sostituito il DNS-over-TLS solo per i server conosciuti: al lancio erano Google e Cloudflare.
Nel codice pubblico del resolver la lista è rimasta corta: dns.google, la variante DNS64, cloudflare-dns.com e voci di test. A gennaio 2025 Google ha chiuso la richiesta di aprirla a qualunque server sul suo issue tracker.
La differenza non è teorica. Il DNS-over-HTTP/3 viaggia su UDP 443, la porta del traffico web. Il DNS-over-TLS sta su TCP 853, che non serve a nient’altro e si blocca con una regola.
La modalità strict non fa fallback
Un hostname scritto nel campo DNS privato mette Android in modalità strict. Se il telefono non completa la connessione cifrata con quel server non ripiega sul DNS in chiaro: le app non risolvono niente. La modalità Automatica prova il DNS del gestore e in caso di errore torna al DNS normale, senza filtri.
TrackerControl, blocker open source, lo ha documentato ad agosto 2026 su un Pixel 8 con Android 17: la sua VPN blocca la 853, i log mostrano Android che non ripiega. L’app chiede di spegnere il DNS privato.
TIP: la prova da fare quando una rete non ti fa navigare. Impostazioni, Rete e internet, DNS privato, metti dns.google e ricarica una pagina. Se funziona, quella rete blocca la 853. Se non funziona nemmeno così, il problema è altrove: captive portal o Wi-Fi senza uscita.
Il backup silenzioso che ha solo Google
Con dns.google Android controlla due protocolli insieme. Se il DNS-over-TLS sulla 853 fallisce e il DNS-over-HTTP/3 sulla 443 riesce, il resolver non segnala niente: il traffico scivola sulla porta aperta per il web. Con AdGuard quel secondo binario non esiste.
Il vantaggio ha dei limiti. Una rete che blocca anche QUIC su UDP 443 chiude la scorciatoia. Cloudflare è coperta solo in parte: il codice aggiorna l’hostname esatto cloudflare-dns.com, mentre la sua guida suggerisce one.one.one.one, che resta un DNS-over-TLS qualsiasi.
Cosa fare quando la rete blocca il resolver
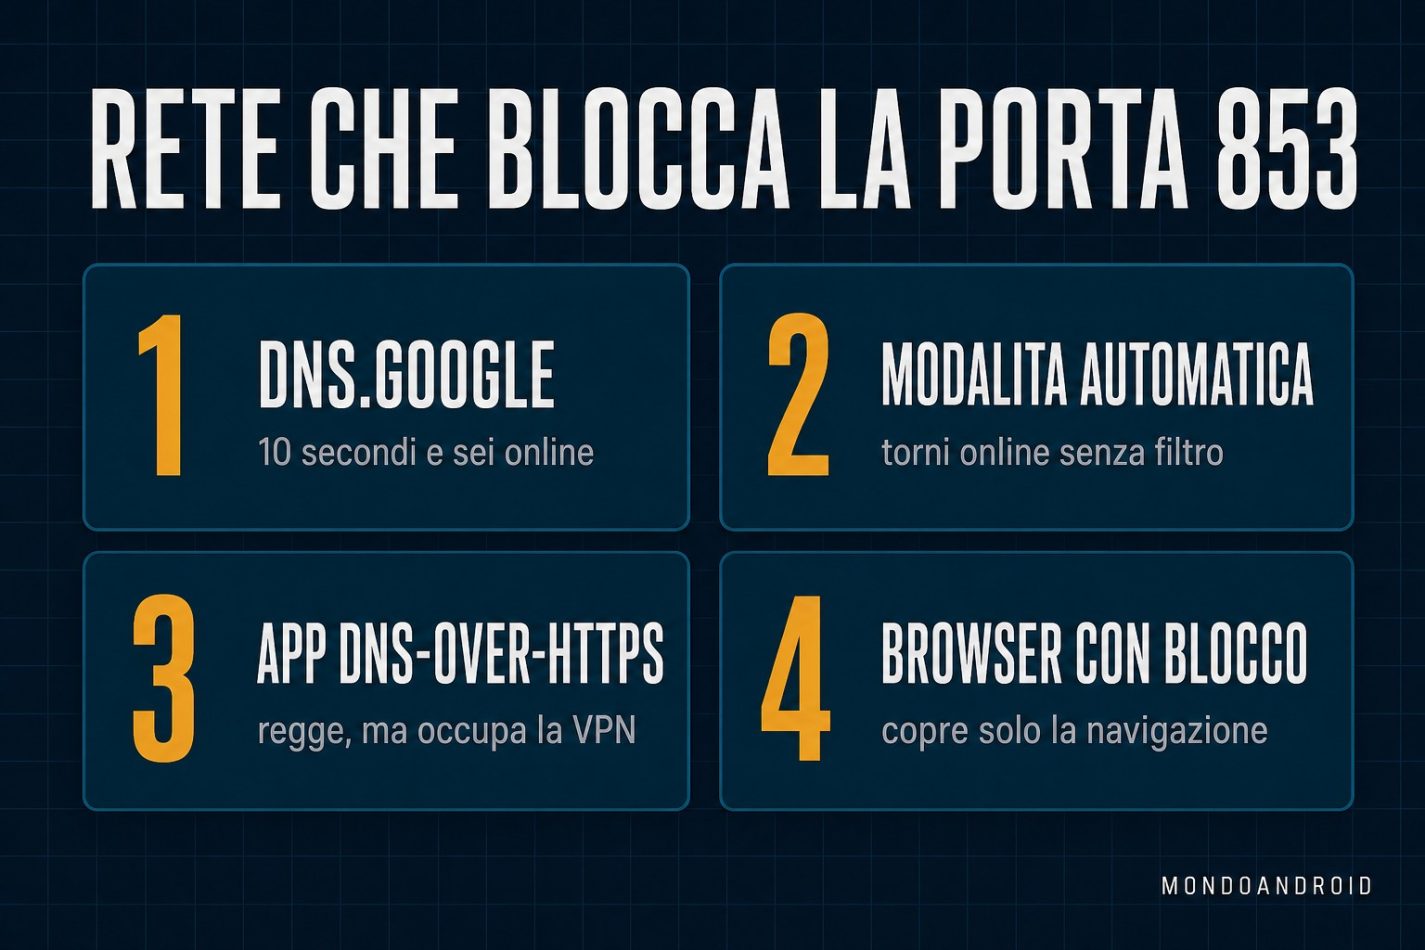
Quattro strade, in ordine di costo.
- dns.google per la durata della connessione. Dieci secondi e sei online, su un resolver di chi vive di pubblicità.
- DNS privato su Automatico solo per quella rete. Torni online, accetti DNS in chiaro e nessun filtro.
- Un’app che fa DNS-over-HTTPS sulla 443. RethinkDNS, AdGuard e NextDNS aprono una VPN locale. Regge anche sulle reti ottuse, ma occupa lo slot VPN.
- Un browser con blocco integrato. Copre la navigazione, non le app.
Per inquadrare la scelta: la differenza di velocità tra Cloudflare e Google è stata più piccola del previsto. Un hostname messo senza criterio può far cadere i dati mobili su un Pixel. Il quadro completo sta nella guida per bloccare la pubblicità con il DNS privato.
Nel resolver esiste già un percorso per leggere impostazioni DNS-over-HTTPS da fuori la lista fissa, ma nessun hostname digitato in Impostazioni passa da lì. La scelta del resolver non è solo privacy: è questione di chi ha la scorciatoia.
Domande frequenti sul DNS privato su Android
Perché solo dns.google e Cloudflare hanno il DNS-over-HTTP/3?
Android riconosce il protocollo nuovo solo per una lista scritta nel resolver. Al lancio erano Google e Cloudflare, la richiesta di aprirla è stata respinta a gennaio 2025.
Il DNS privato funziona su una rete che blocca la porta 853?
Con un hostname diverso da dns.google o cloudflare-dns.com no: Android resta in strict e non ripiega sul DNS in chiaro. Con dns.google passa spesso sulla 443 e la navigazione continua.
Svuotare la cache risolve l’errore del server DNS privato?
No, se la causa è il firewall della rete. Il messaggio arriva dal resolver di sistema: cache e riavvio non aprono una porta chiusa.
Meglio il DNS privato di Android o un’app come AdGuard?
Dipende dallo slot VPN. Il DNS privato non consuma VPN e vale per tutte le app, ma è fragile dove la 853 è chiusa. Un’app con VPN locale è più resistente, però rinuncia alla VPN vera.