Claude su Cursor, estensione backdoorata per 12 ore: fino a 5.000 sviluppatori esposti

Chi usa Claude dentro Cursor ha aggiornato l’estensione ufficiale giovedì e per quasi dodici ore ha installato, senza saperlo, un accesso remoto per un attaccante. La versione 2.1.313 dell’estensione Anthropic per VS Code, distribuita dal marketplace di Cursor, conteneva un backdoor SSH. Fino a 5.000 sviluppatori coinvolti, secondo Cursor.
Anthropic non ha ancora avvisato pubblicamente i clienti. È la parte che pesa più del codice.
La finestra: giovedì 29 ottobre, dalle 10:27 alle 21:35
Cursor ha ricostruito i tempi: la versione malevola è stata pubblicata alle 5:27 della costa est, le 10:27 in Italia, poi sostituita dalla 2.1.314 alle 16:35, le 21:35 italiane. Undici ore in cui chi aveva gli aggiornamenti automatici attivi, la configurazione predefinita, ha scaricato il pacchetto.
Il dettaglio serio è un altro: la versione è passata dall’account ufficiale Anthropic su Cursor, non da un clone: lo stesso canale che migliaia di sviluppatori considerano affidabile. Nessuna delle due aziende ha spiegato come gli attaccanti abbiano preso il controllo.
Cosa faceva la versione 2.1.313
Il codice tentava di aggiungere una chiave SSH dell’attaccante al file authorized_keys, attivare il servizio SSH locale e aprire un tunnel inverso verso un server esterno. Girava su Windows, macOS e Linux.
Prima del tunnel raccoglieva un inventario della macchina: nome host e utente, sistema operativo, architettura, percorsi, nomi delle variabili d’ambiente, email di Git e IP pubblico. Secondo Phorion, i nomi delle variabili bastavano per capire quali credenziali cloud e token API c’erano, quindi quali sviluppatori attaccare dopo.
La persistenza passava da un LaunchAgent su macOS e da un’attività pianificata su Windows. Lo script riprovava il tunnel ogni 60 secondi e segnalava lo stato via HTTP POST alla porta 8099.
Gli errori di programmazione del malware hanno fatto fallire l’apertura del tunnel in diversi casi su Windows e macOS. La raccolta di informazioni funzionava lo stesso: l’accesso a file locali, codice sorgente e strumenti di sviluppo era garantito dai permessi dell’editor.
Perché il problema è la filiera, non il singolo file
Un’estensione non è un programma isolato. Gira con i permessi dell’IDE e vede tutto ciò che vede l’IDE: repository, chiavi, file di configurazione, terminale. Per un attaccante è il punto d’ingresso più comodo che esista, perché non deve convincere nessuno a scaricare un eseguibile: gli basta aspettare un aggiornamento automatico.
Cursor ha rimosso la versione e ha chiuso per un po’ l’intero VSCode Marketplace per ruotare le chiavi e verificare che nessun’altra estensione fosse toccata. Il precedente più vicino resta il caso del malware che installa estensioni del browser senza permesso: conta più il canale della tecnica.
Come verificare se siete stati colpiti
Chi ha aggiornato l’estensione Anthropic da Cursor tra le 10:27 e le 21:35 di giovedì 29 ottobre va considerato coinvolto.
- Aprire la scheda delle estensioni in Cursor e leggere la versione installata: se è la 2.1.313, la macchina è stata esposta.
- Controllare authorized_keys, in ~/.ssh/ o in %USERPROFILE%.ssh su Windows, cercando chiavi che non avete aggiunto.
- Cercare un LaunchAgent sospetto in ~/Library/LaunchAgents su macOS, o un’attività pianificata che parte come SYSTEM su Windows.
- Verificare le connessioni in uscita: un tunnel persistente verso la porta 8099 o un IP sconosciuto è un segnale da approfondire subito.
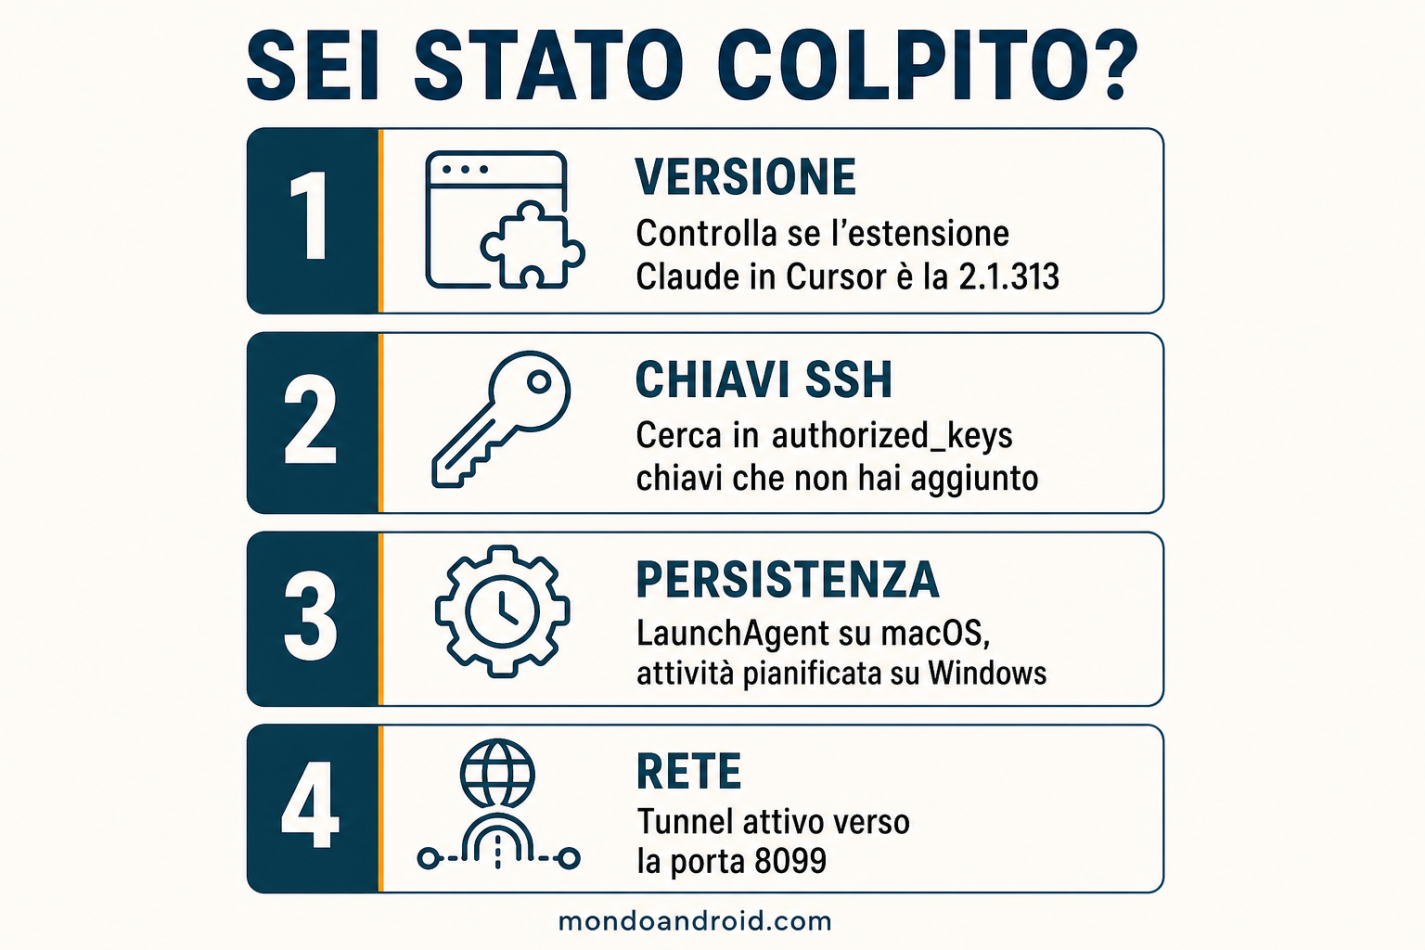
Cursor e Phorion hanno pubblicato la lista degli indicatori di compromissione, con IP e hash. Chi trova uno dei segnali deve considerare la macchina compromessa e ruotare le credenziali, non limitarsi a disinstallare l’estensione.
Tip
L’aggiornamento automatico delle estensioni è comodo ed è anche il vettore d’attacco. In Cursor si disattiva dalle impostazioni: per quelle che accedono al codice conviene passare al manuale.
Domande frequenti
L’estensione è ancora pericolosa?
No. La 2.1.314 ha sostituito la versione compromessa, rimossa dal marketplace. Il rischio resta per chi ha installato la 2.1.313 e non ha controllato la macchina.
Perché Anthropic non ha avvisato gli utenti?
Non è chiaro. Anthropic non ha pubblicato un avviso e non ha risposto ai giornalisti. Cursor ha comunicato l’incidente sul suo blog, ma non dal canale che ci si aspetta.
Devo cambiare le password se ho aggiornato giovedì?
Se la macchina rientra nella finestra e non avete controllato gli indicatori, sì. Vanno ruotati soprattutto i token cloud e le chiavi API, il primo obiettivo dell’attaccante.
Cosa c’entra Anthropic con Android?
Gli strumenti di sviluppo vivono sul desktop e governano il codice delle app. Un accesso remoto su una macchina di sviluppo arriva anche ai progetti Android che ci sono sopra, chiavi di firma comprese. Anthropic ha già mostrato di saper intervenire contro chi maltratta Claude, ma sulla trasparenza il conto è aperto.
Un’estensione che si aggiorna da sola è comoda finché il canale regge. Quando il canale cade, la differenza tra un utente informato e uno truffato sono cinque minuti di controlli.