Apple avvisa gli utenti in 99 Paesi: spyware mirato, cosa fare su Android

Apple ha mandato una nuova ondata di notifiche di minaccia a utenti in 99 Paesi, avvisandoli di possibili attacchi con spyware mercenario. In Germania gli avvisi sono arrivati a parlamentari e funzionari. Nel fine settimana il BSI, l’ufficio federale per la sicurezza informatica, ha diramato un’allerta urgente: partire dal presupposto che il dispositivo non sia più sicuro.
Ne hanno scritto Financial Times e TechCrunch, ripresi da 9to5Mac. Il punto per chi legge un sito Android è uno: lo spyware mercenario non sceglie il sistema operativo, sceglie la persona.
L’avviso non è una prova: Apple non conferma che il dispositivo sia compromesso e non dice chi ci sia dietro. Le notifiche nascono da intelligence e indagini, non da una scansione del telefono. Un avviso può arrivare a un dispositivo pulito. Uno infetto può non riceverlo mai.
Zero-click: bastava il numero di telefono
Secondo il Financial Times l’attacco ha sfruttato una vulnerabilità zero-click. La vittima non doveva fare niente: nessun link da toccare, nessun allegato da aprire, nessuna app da installare. Bastava conoscere il numero.
È la differenza tra una truffa via SMS, che richiede una distrazione. Uno spyware di livello industriale del consenso non ha bisogno.
Berlino prende la cosa molto sul serio
Le notifiche ai parlamentari tedeschi sono arrivate giovedì scorso. Il governo dice di prendere la cosa sul serio. Il portavoce Stefan Kornelius non ha voluto dire se tra i destinatari ci fosse il cancelliere Friedrich Merz.
Radwan Mortada, due volte con Pegasus
Fuori dalla Germania la notifica è arrivata a Radwan Mortada, regista con base a Beirut, che l’ha pubblicata su X. Nel messaggio condiviso Apple scrive che l’ondata è partita verso 99 Paesi.
Mortada era già stato colpito da Pegasus nel 2017 e nel 2021 e non sa chi ci sia dietro il nuovo tentativo. Le stesse persone tornano sul bersaglio a distanza di anni, come nella ondata di avvisi dello scorso anno.
Perché riguarda anche un telefono Android
Il bersaglio non è l’iPhone. È il numero, la casella di posta, la persona che indaga su qualcosa. Google manda da anni avvisi simili agli utenti Android che ritiene presi di mira da governi.
La contromisura più vicina al Lockdown Mode di Apple si chiama Protezione avanzata ed è arrivata con Android 16: si attiva da Impostazioni, Sicurezza e privacy, sezione Altre impostazioni. Play Protect non è più disattivabile, l’accessibilità è limitata agli strumenti verificati, il telefono si riavvia dopo 72 ore di inattività rendendo illeggibili i dati, la porta USB resta chiusa a schermo bloccato e le reti 2G sono bloccate dove supportate.
Chi ha un Samsung ha un secondo strato, come spiega la guida su Auto Blocker e Protezione avanzata. Sul fronte account il Programma Protezione avanzata di Google impone passkey e taglia fuori le app di terze parti dai dati.
TIP: una notifica vera non chiede di cliccare un link per “verificare l’account”. Apple la mostra su appleid.apple.com e non domanda codici o accessi remoti. Se c’è un pulsante da premere con urgenza, è phishing che sfrutta la paura del momento.
Cosa fare se ti arriva un avviso
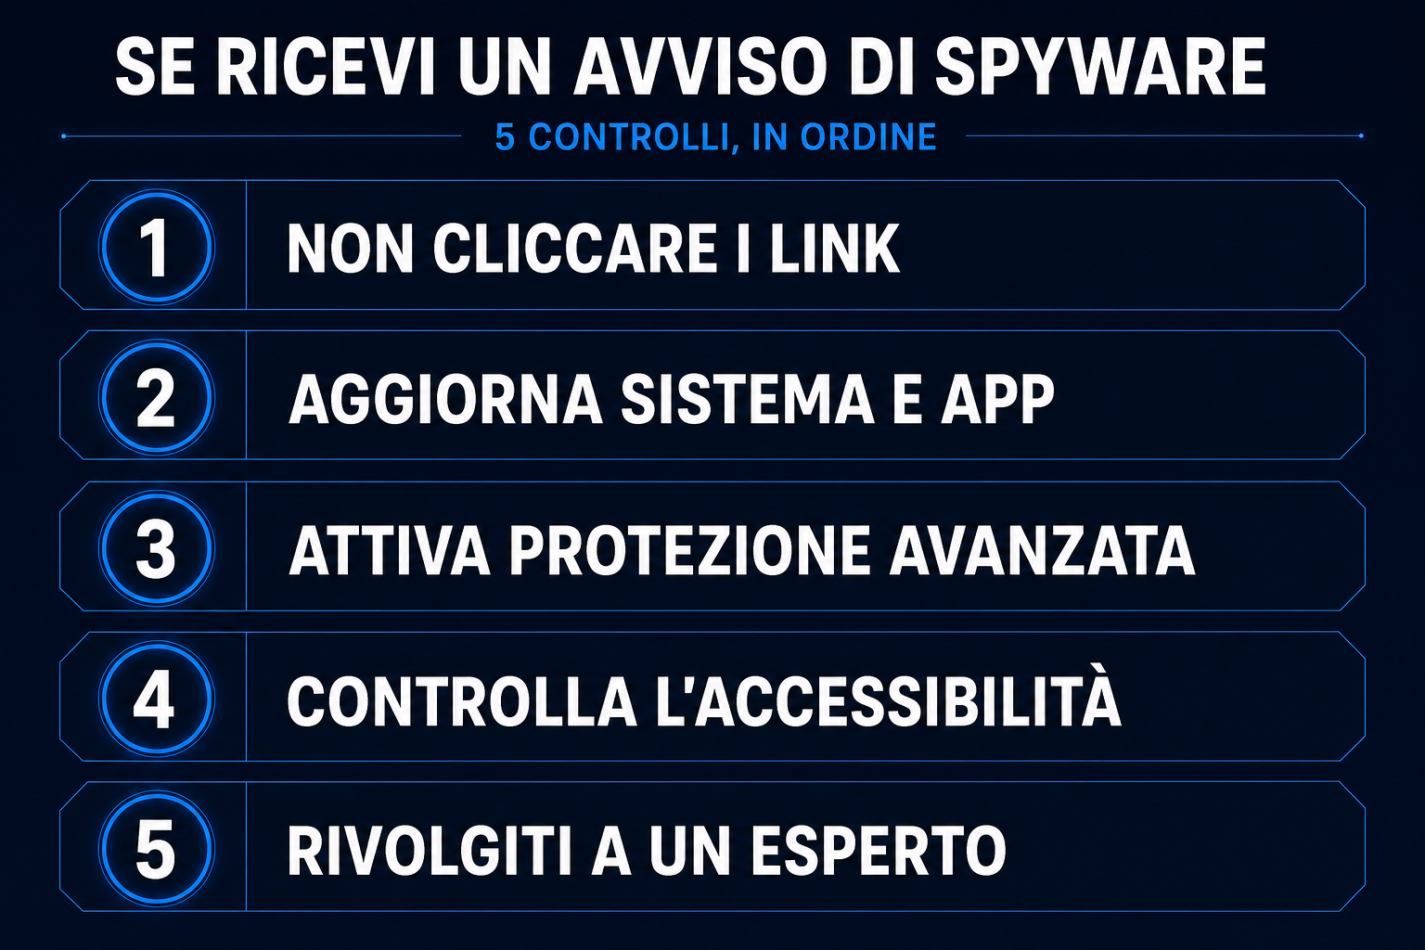
- Non cliccare i link dell’email. Apri il servizio dall’app e controlla se la notifica compare anche lì.
- Aggiorna tutto: sistema, app di messaggistica, browser. Le falle zero-click si chiudono quasi sempre con una patch, come per la falla CoreGraphics di ottobre.
- Attiva la Protezione avanzata del dispositivo e, se il tuo profilo è esposto per lavoro o attivismo, valuta anche quella dell’account.
- Riavvia e controlla profili di configurazione e permessi di accessibilità: è lì che lo spyware mobile lascia tracce.
- Rivolgiti a un esperto se il telefono contiene materiale sensibile.
Domande frequenti
Apple ha confermato che i dispositivi sono stati infettati?
No. Non conferma le compromissioni e non indica i responsabili. Le notifiche segnalano un rischio credibile, non un’infezione accertata.
Che differenza c’è tra notifica di minaccia e phishing?
La notifica vera è visibile anche nell’account e non chiede azioni immediate. Il phishing la imita e spinge a cliccare subito un link.
Il Lockdown Mode protegge dagli attacchi zero-click?
Riduce la superficie d’attacco: taglia funzioni, blocca allegati e limita i collegamenti ai computer. Non è una garanzia assoluta.
Su Android esiste un equivalente del Lockdown Mode?
Sì, la Protezione avanzata di Android 16: blocca il sideload, limita l’accessibilità, protegge la porta USB e riavvia il telefono dopo 72 ore di inattività. Su Samsung si aggiunge Auto Blocker.
Lo spyware zero-click si vede dal telefono?
Quasi mai. Batteria che crolla o traffico anomalo sono indizi generici. Gli avvisi di Apple e Google nascono da intelligence, non da un controllo sul telefono.
Nessuno dei due colossi può dire con certezza cosa è successo al tuo telefono. Puoi però ridurre lo spazio in cui lo spyware si muove, prima che l’avviso arrivi.