Google caccia Videostrong: backdoor nei box Android TV certificati

Google ha tagliato i ponti con Videostrong, azienda che produceva box Android TV certificati, dopo aver trovato una backdoor nel firmware. Non è stato un dipendente infedele né una svista: il codice è rimasto dentro modelli e marchi diversi per anni e ha arruolato 1,3 milioni di set-top box nella botnet XCPE.
Cosa ha deciso Google
Google ha avviato azioni legali per chiudere i domini e i server che controllavano la botnet. Ha inoltre vietato a Videostrong, alle controllate e a ogni futura affiliata di produrre dispositivi Android certificati o di vendere software ad altri produttori certificati. La chiusura dei domini affiliati taglia l’accesso ad almeno 10 milioni di altri dispositivi compromessi.
Come funzionava la backdoor
Il cuore del sistema si chiama x.cpe, in alcune build com.oemservice. Era precaricato nella partizione di firmware e girava con i privilegi di android.uid.system, il livello più alto disponibile su Android. Se l’utente riusciva a disinstallarlo, al riavvio tornava al suo posto dalla partizione /oem/.
Da lì apriva due canali: una richiesta HTTP per la configurazione, poi una connessione MQTT persistente per gli ordini in tempo reale.
Gli ordini possibili erano quelli del peggior scenario: installazione silenziosa di app, comandi shell, cattura dello schermo, esfiltrazione di dati e reverse shell. Prima di installare qualsiasi cosa, x.cpe disattivava la verifica delle app di Google Play Protect scrivendo -1 in una preferenza di sistema. Il box restava convinto di essere protetto.
Perché la certificazione non basta
Videostrong superava i test di compatibilità e sicurezza con tecniche di offuscamento, poi caricava il codice malevolo dopo il primo avvio. I test certificano quello che l’azienda consegna, non quello che il box scarica una settimana dopo.
Google ammette la falla e ha cambiato il processo di revisione. Il bollino racconta cosa doveva essere quel box, non cosa è diventato.
Quali box sono coinvolti
Google non ha pubblicato una lista. Nel codice, però, compare una proprietà di sistema chiamata ro.mecool.device e uno dei domini di comando puntava a un server dedicato a quei dispositivi. Secondo 9to5Google, la lista compilata da Synthient indica soprattutto il marchio Mecool, noto per box Android TV a prezzi bassi.
Non è la prima volta: a ottobre erano emersi malware preinstallati su telefoni Android economici. La botnet però non era fatta solo di televisori: c’erano anche apparecchi per la telemedicina, karaoke e cartelloni digitali.
TIP: se hai un box Android TV comprato online e il produttore non è un marchio noto, controlla la schermata delle informazioni di sistema. Cerca il modello esatto, non il nome commerciale. Se sul sito del produttore non trovi firmware né assistenza, quel box non merita fiducia.
Cosa rischia chi ha un box infetto
Il primo danno è la banda. Moduli come Linkfog, AppSalt, BWM e GaGaNode trasformano il dispositivo in un nodo di uscita per proxy residenziali: il traffico di sconosciuti passa dalla tua connessione e dal tuo indirizzo IP. Se qualcuno lo usa per attività illegali, le segnalazioni arrivano al tuo provider.
Poi ci sono le frodi pubblicitarie. Moduli come HiddenView e CBOXTV simulano visualizzazioni e clic con finestre trasparenti e WebView nascoste. Google ha trovato box con tre SDK di proxy attivi insieme.
Con una reverse shell attiva, il box può diventare la porta d’ingresso verso il resto della rete di casa.
Cosa fare adesso
Google sostiene che, con i domini di comando spenti, i box colpiti siano utilizzabili. È vero a metà: senza server il malware non riceve ordini, ma il codice resta nel firmware e può tornare operativo.
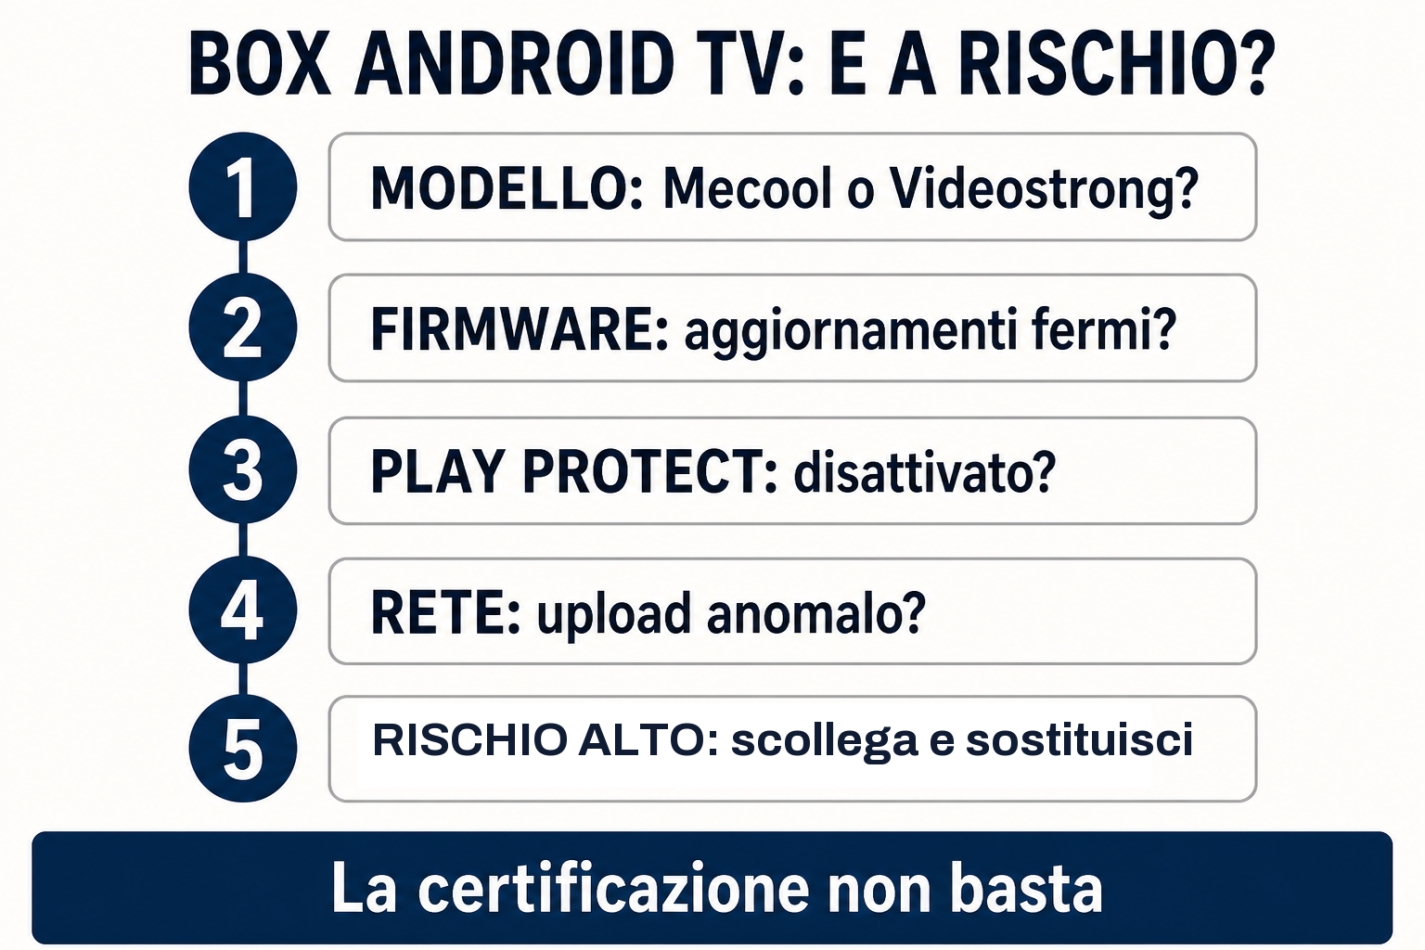
Identifica modello e produttore. Controlla se il firmware riceve aggiornamenti da almeno un anno. Verifica che Play Protect sia attivo. Guarda il traffico in upload dal router quando la TV è in standby. Se un controllo non torna, scollega il box dalla rete, non inserire account e valuta la sostituzione.
Domande frequenti
La mia smart TV Android è coinvolta?
Le TV dei grandi marchi non passano da Videostrong. Il caso riguarda box prodotti da un OEM/ODM cinese e venduti con marchi diversi, non i televisori firmati Samsung, Sony, LG o TCL.
Con la botnet chiusa il box è pulito?
No. La chiusura dei domini toglie al malware la possibilità di ricevere ordini, ma non rimuove il codice dalla partizione di sistema. Il dispositivo resta infetto, solo silenzioso.
Ho un box Mecool, devo buttarlo?
Non è obbligatorio, ma la lista Synthient indica quel marchio come il più esposto. Se il box non riceve aggiornamenti, la sostituzione resta la scelta più semplice.
Come controllo se Play Protect è attivo?
Apri il Play Store, tocca l’immagine del profilo, entra in Play Protect e poi nelle impostazioni. La voce “Analisi delle app con Play Protect” deve essere attiva. Se è disattivata senza che tu l’abbia mai toccata, è un campanello d’allarme: ecco cosa fare quando Play Protect non basta.