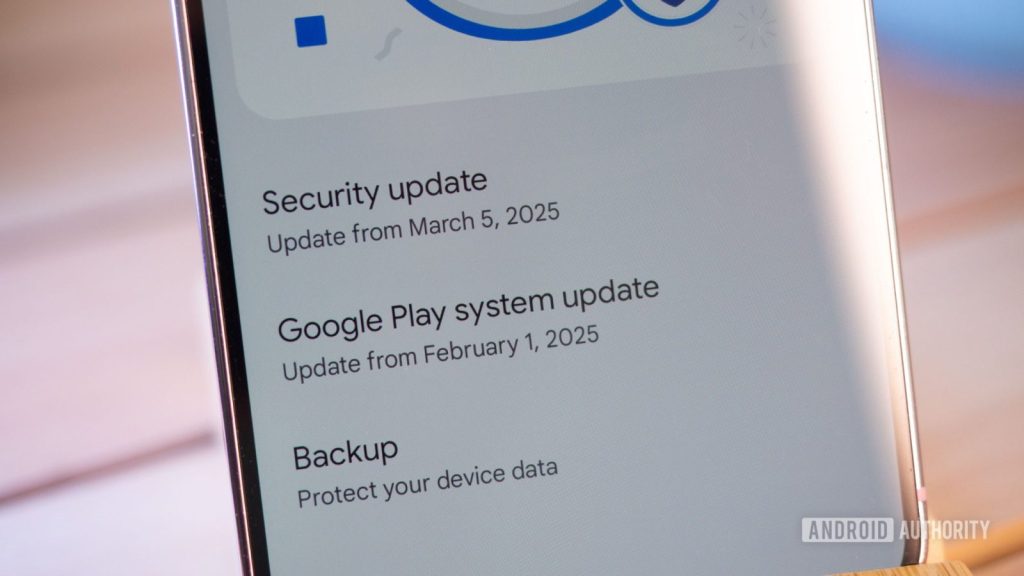

Lo stato della sicurezza su Android può essere verificato in modo più preciso grazie alle nuove librerie AndroidX Security State e Security State Provider. Il semplice riferimento alla data dell’ultima patch non è sempre sufficiente per stabilire se un dispositivo abbia ricevuto una correzione specifica. Le nuove funzioni permettono alle applicazioni di controllare più nel dettaglio quali interventi di sicurezza siano già presenti e quali aggiornamenti risultino ancora disponibili.
android e verifica delle patch di sicurezza
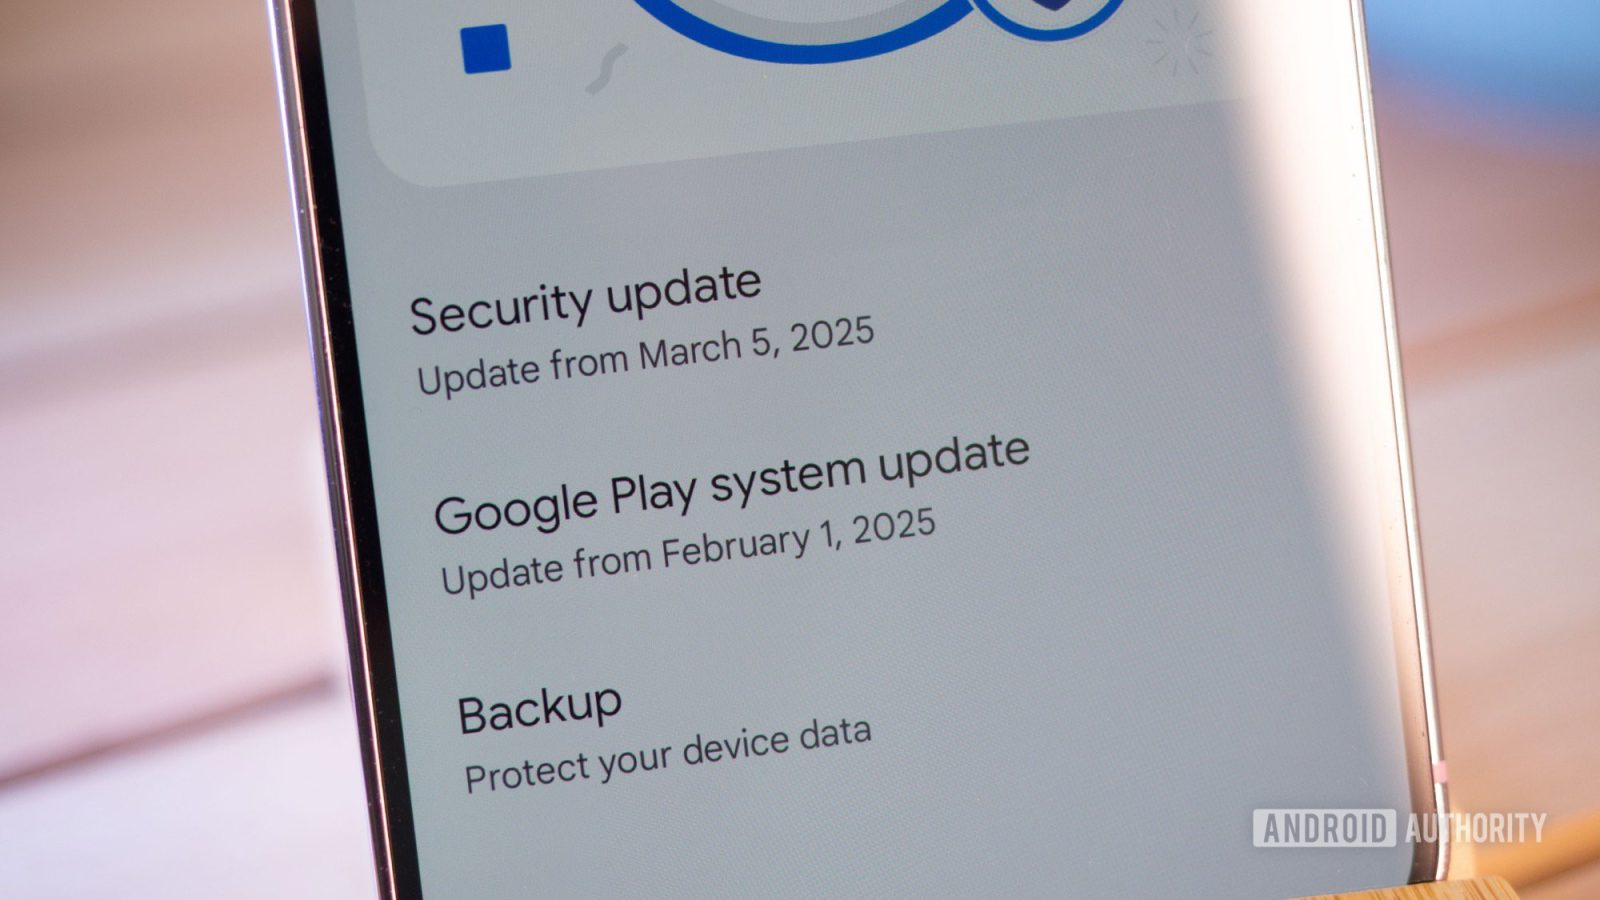
Finora, applicazioni e aziende hanno utilizzato soprattutto il livello della patch di sicurezza e la relativa data per valutare l’aggiornamento di uno smartphone Android. Questo sistema, però, non rappresenta sempre l’intero quadro, poiché il sistema operativo può ricevere aggiornamenti separati per i suoi diversi componenti.
Alcune correzioni vengono distribuite dal produttore del telefono, mentre altre possono arrivare tramite Google Play, senza richiedere un aggiornamento completo del sistema. Le nuove librerie sviluppate da Google consentono quindi alle applicazioni di ottenere informazioni più dettagliate sullo stato effettivo della sicurezza del dispositivo.
security state libraries: come funzionano
Le versioni stabili delle librerie AndroidX Security State e Security State Provider permettono di verificare diversi elementi. Un’applicazione può controllare quali correzioni siano già state installate, quali siano le più recenti disponibili e se sul dispositivo sia presente un aggiornamento pronto per l’installazione.
- Correzioni di sicurezza già applicate
- Aggiornamenti disponibili per il dispositivo
- Interventi pronti per essere installati
app bancarie e funzioni sensibili
Il nuovo sistema può risultare particolarmente importante per le applicazioni che gestiscono informazioni delicate, come quelle bancarie. Un’app potrebbe verificare la presenza di una determinata correzione prima di autorizzare un’operazione sensibile.
Se l’aggiornamento fosse già disponibile ma non ancora installato, l’applicazione potrebbe richiedere l’installazione della patch, invece di limitarsi a bloccare la funzione o a segnalare genericamente che il dispositivo non è aggiornato.
controllo delle vulnerabilità cve
Le applicazioni potranno inoltre verificare se specifiche vulnerabilità, identificate come CVE, siano state risolte. Tra gli esempi rientrano le correzioni relative a NFC e Bluetooth, che potrebbero essere controllate prima di autorizzare pagamenti contactless o la condivisione di dati tramite dispositivi vicini.
correzioni dei produttori senza cambio della data
Anche i produttori degli smartphone potranno comunicare ad Android la risoluzione di singoli problemi di sicurezza. Una correzione specifica, infatti, può essere aggiunta senza modificare la data generale della patch mostrata dal telefono.
Con Android 17, queste informazioni potranno essere rese disponibili alle applicazioni attraverso gli strumenti Security State. Di conseguenza, uno smartphone potrebbe mostrare una data di sicurezza apparentemente più vecchia, pur avendo già ricevuto la soluzione per una determinata vulnerabilità.
un controllo più preciso, ma invisibile agli utenti
Per la maggior parte degli utenti Android, il cambiamento avverrà soprattutto in background e non sarà immediatamente visibile. Nel tempo, però, le applicazioni potranno valutare con maggiore accuratezza se un dispositivo è realmente protetto, senza affidarsi esclusivamente alla data della patch di sicurezza complessiva.


Lascia un commento