Openai dot ai agent: guida semplice all’agente sempre attivo e alle differenze con grok bot, muse, openclaw e hermes

OpenAI ha presentato Dot, un agente di intelligenza artificiale progettato per lavorare in modo continuativo e autonomo. Il sistema può utilizzare strumenti, consultare file e accedere ad applicazioni autorizzate anche quando la finestra è chiusa o l’utente non è collegato. Per ridurre il rischio di errori, abusi e accessi eccessivi, sono previsti permessi graduati, controlli automatici, ambienti isolati e verifiche prima delle azioni più delicate.
openai dot come agente ai persistente
Dot si distingue dal modello tradizionale basato su domande e risposte immediate. La sua funzione è quella di un agente persistente, capace di seguire un’attività nel tempo direttamente dal cloud. Al momento, l’accesso è previsto per gli utenti con un piano ChatGPT Pro o superiore.
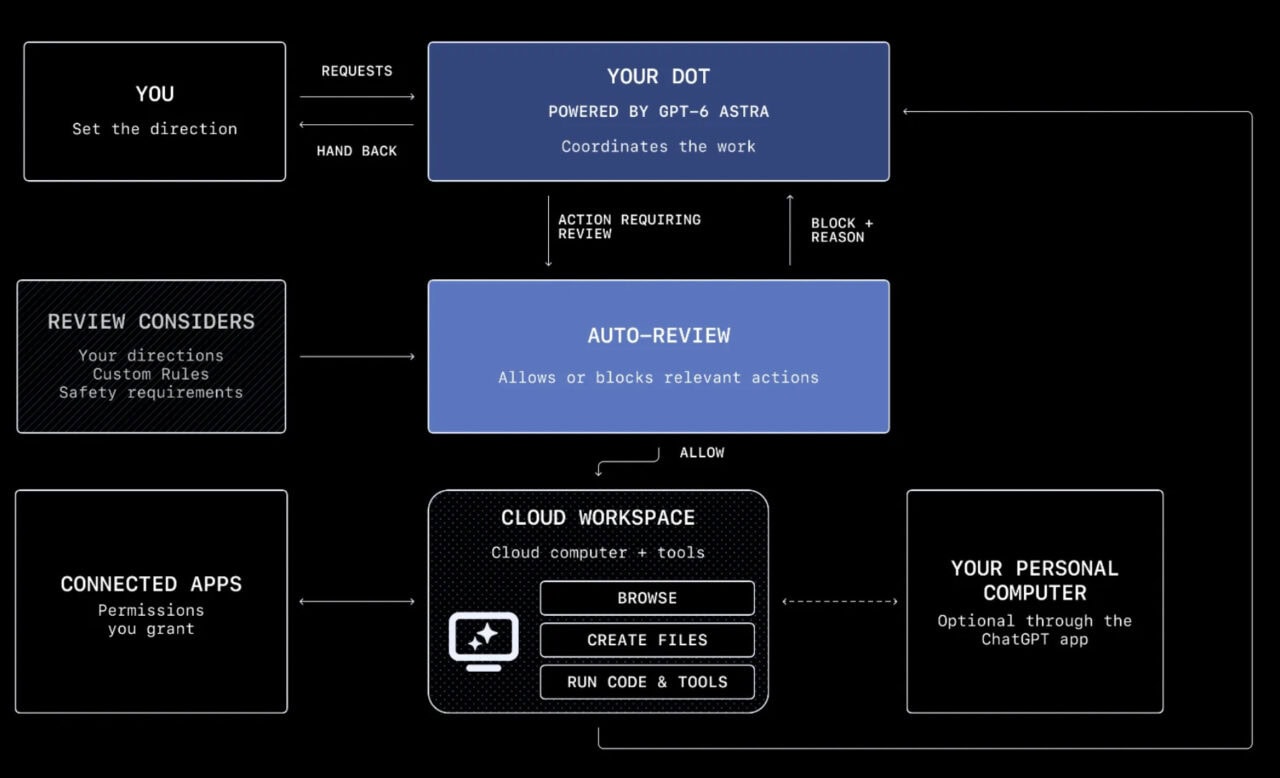
Ogni agente dispone di un ambiente virtuale dedicato, nel quale può navigare sul web, leggere e modificare file e richiamare strumenti collegati. Dopo aver ricevuto un obiettivo e le autorizzazioni necessarie, Dot può portare avanti un progetto, monitorare aggiornamenti di settore o preparare bozze di comunicazioni. In presenza di una decisione importante, il sistema interrompe il flusso autonomo e richiede l’intervento dell’utente.
permessi graduati in base al rischio
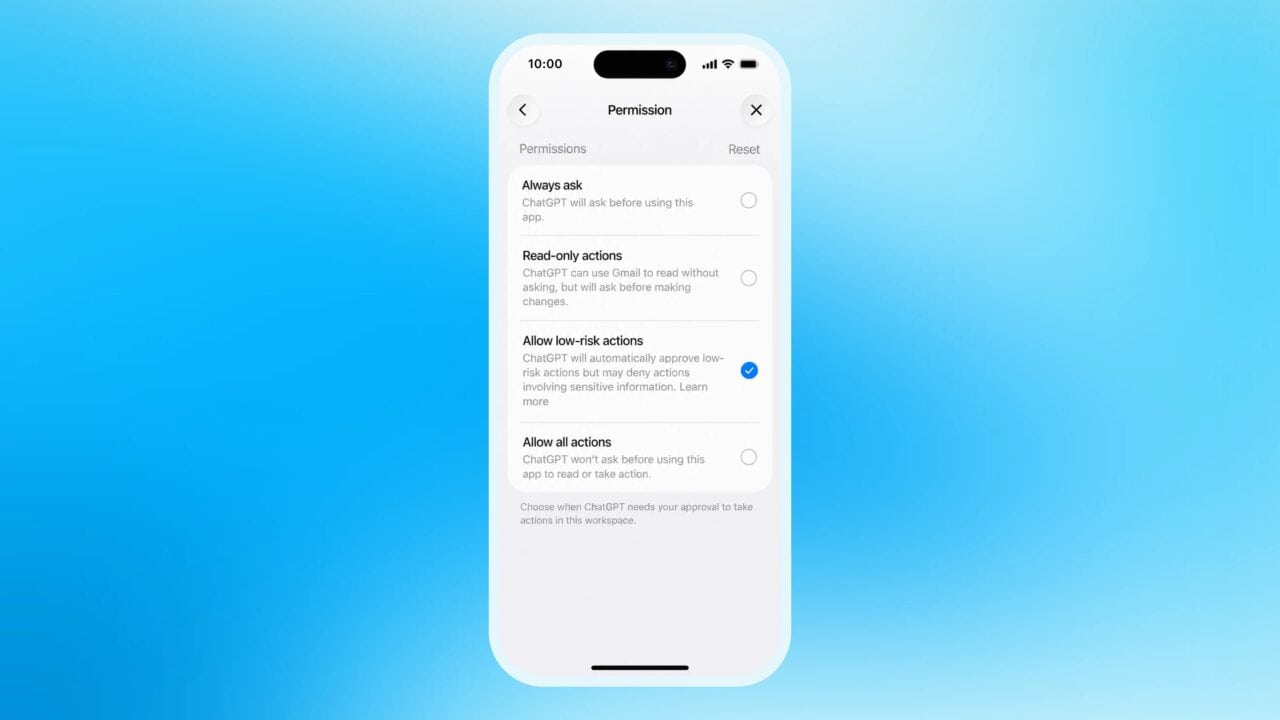
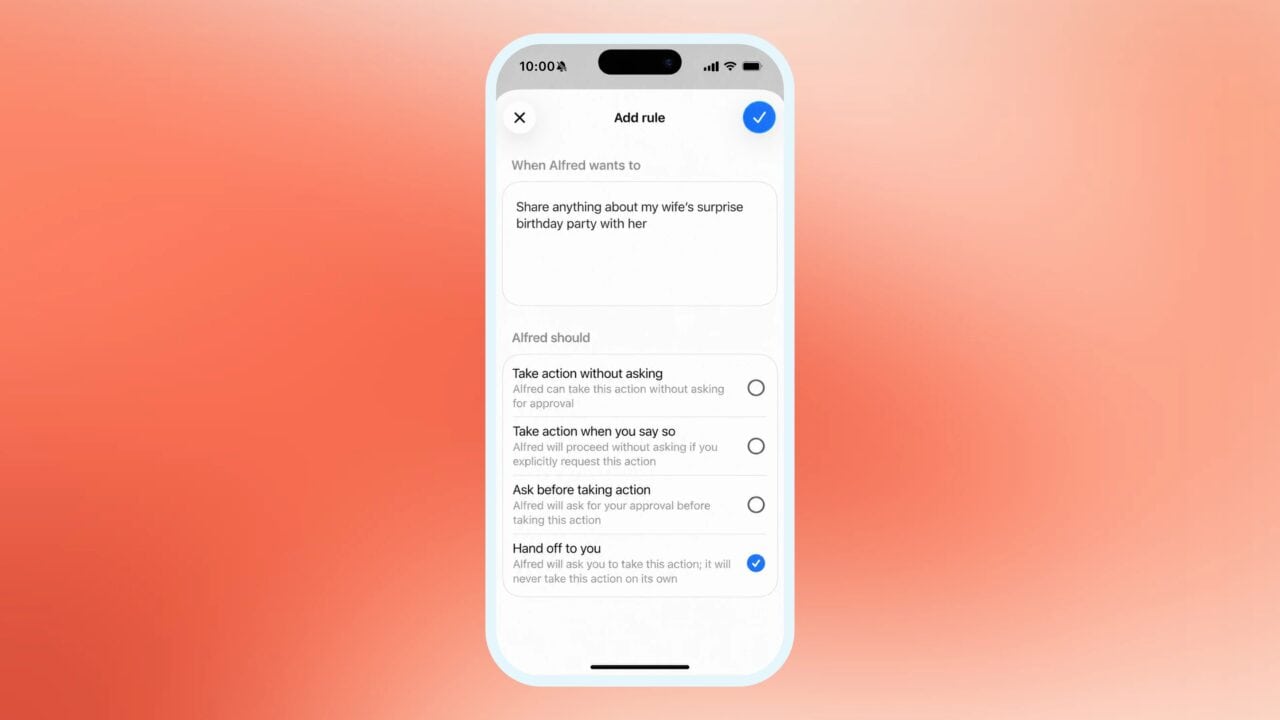
L’accesso a file e sistemi può produrre conseguenze indesiderate se un’operazione viene eseguita in modo errato. Per questo motivo, OpenAI ha previsto livelli di autorizzazione differenti, collegati alla pericolosità dell’azione richiesta.
- Attività a basso rischio: organizzazione delle informazioni, consultazione dei documenti e preparazione di testi possono essere svolte autonomamente entro i limiti già approvati.
- Conferma immediata: acquisti con carte salvate, cancellazione definitiva di dati, installazione di software sconosciuti e concessione di nuovi accessi sensibili richiedono una conferma ogni volta.
- Controllo umano: per modificare password o realizzare trasferimenti da conti finanziari, Dot può predisporre le operazioni, ma l’azione decisiva deve essere completata personalmente dall’utente.
dot opera in un sandbox cloud indipendente
Per separare le attività degli utenti e impedire l’aggiramento delle protezioni, ogni Dot viene eseguito all’interno di un sandbox cloud isolato. L’area di lavoro utilizzata dall’agente è distinta dal sistema che applica le regole di sicurezza.
Prima di inviare un’e-mail o apportare modifiche ai file, una componente automatizzata indipendente può esaminare l’operazione. Questo controllo si trova in un ambiente esterno che Dot non può modificare e verifica la coerenza dell’azione con le istruzioni iniziali, contribuendo a prevenire invii a destinatari errati e divulgazioni involontarie di informazioni riservate.
accesso sicuro e funzione di ricerca proattiva
La gestione delle credenziali avviene attraverso un’architettura dedicata. Quando una password viene inserita manualmente in un sito, il modello si ferma e il dato viene gestito direttamente dal browser, senza essere inserito nella conversazione leggibile da Dot. Per le password già salvate viene utilizzato un servizio indipendente di credenziali cifrate.
La protezione non impedisce all’agente di leggere informazioni riservate se queste vengono inserite autonomamente nelle conversazioni o nei file autorizzati. Per questo, la gestione dei dati forniti resta un elemento determinante.
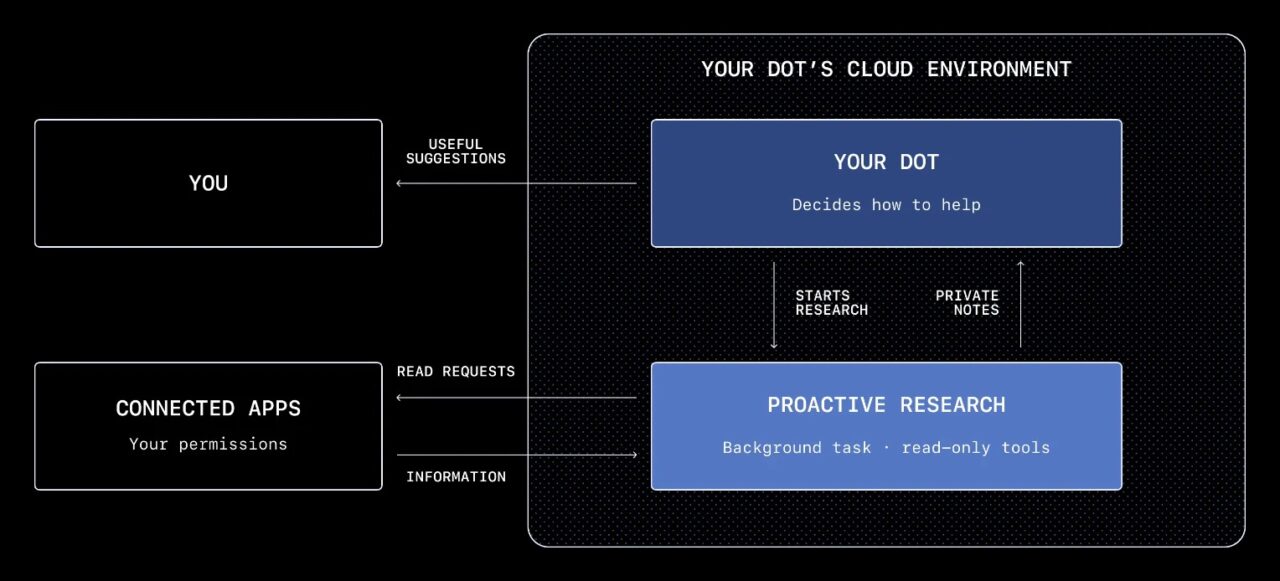
Dot include anche una modalità di ricerca proattiva, che consente di analizzare in background i cambiamenti presenti in calendari o progetti autorizzati. La funzione è limitata alla lettura dei dati e alla creazione di note: non può inviare e-mail né modificare impostazioni senza passare dai normali controlli di sicurezza.
difesa dagli attacchi prompt injection
Gli attacchi di prompt injection possono inserire istruzioni dannose all’interno di pagine web o messaggi, tentando di spingere l’intelligenza artificiale a eseguire azioni non autorizzate. OpenAI affronta questo rischio attraverso una combinazione di protezioni del modello, limiti agli strumenti, verifiche precedenti all’esecuzione e sistemi di monitoraggio.
Durante l’uso prolungato, ogni Dot conserva il contesto relativo ai progetti per mantenere la continuità del lavoro. Il contesto può essere azzerato dall’utente. Per quanto riguarda la privacy, gli account aziendali, business ed educational non utilizzano automaticamente i dati per addestrare i modelli. Gli utenti privati possono modificare manualmente l’impostazione e decidere se consentire l’uso dei dati per il miglioramento dei modelli.
confronto tra i principali agenti persistenti
Gli agenti oggi disponibili seguono due direzioni principali. Da un lato si trovano i servizi cloud gestiti commercialmente, orientati all’integrazione con gli ecosistemi degli account, alla semplicità d’uso e alla sicurezza. Dall’altro sono presenti soluzioni open source e autogestite, che offrono un controllo più ampio su modelli, dati e strumenti. I due approcci possono anche sovrapporsi, come nel caso di Hermes Agent, utilizzabile sia con un’installazione autonoma sia attraverso un servizio cloud ufficiale.
- OpenAI Dot: agente persistente in un computer cloud indipendente, con integrazione nell’ecosistema ChatGPT, contesto a lungo termine, ricerca proattiva, autorizzazioni progressive e verifica di sicurezza separata.
- Meta Muse: agente personale in una macchina virtuale sicura, pensato per il pubblico consumer e integrato con e-mail, calendario, WhatsApp, Facebook, Instagram e Threads, anche in esecuzione in background.
- Grok Bot: compagno di lavoro basato su un computer cloud persistente, capace di interagire direttamente con pagine web, applicazioni e caselle di posta.
- OpenClaw: agente personale open source eseguibile su computer locale o server autonomo, con ampia libertà nella scelta del modello, nella memoria a lungo termine, nelle credenziali e negli strumenti.
- Hermes Agent: agente autonomo open source disponibile in locale, su VPS o nel cloud, con supporto a competenze e memoria persistente, oltre alla possibilità di accumulare metodi di lavoro e preferenze personali.
accesso ai prodotti openai da hong kong
Per utilizzare i prodotti OpenAI da Hong Kong può essere necessario un servizio VPN. Le condizioni, la disponibilità e gli eventuali incentivi promozionali devono essere verificati direttamente sulle comunicazioni ufficiali e possono dipendere dal periodo, dal territorio e dai termini applicabili.