Trump Mobile: hacker diffondono i dati di 3.615 abbonati, ma avevano solo quelle informazioni
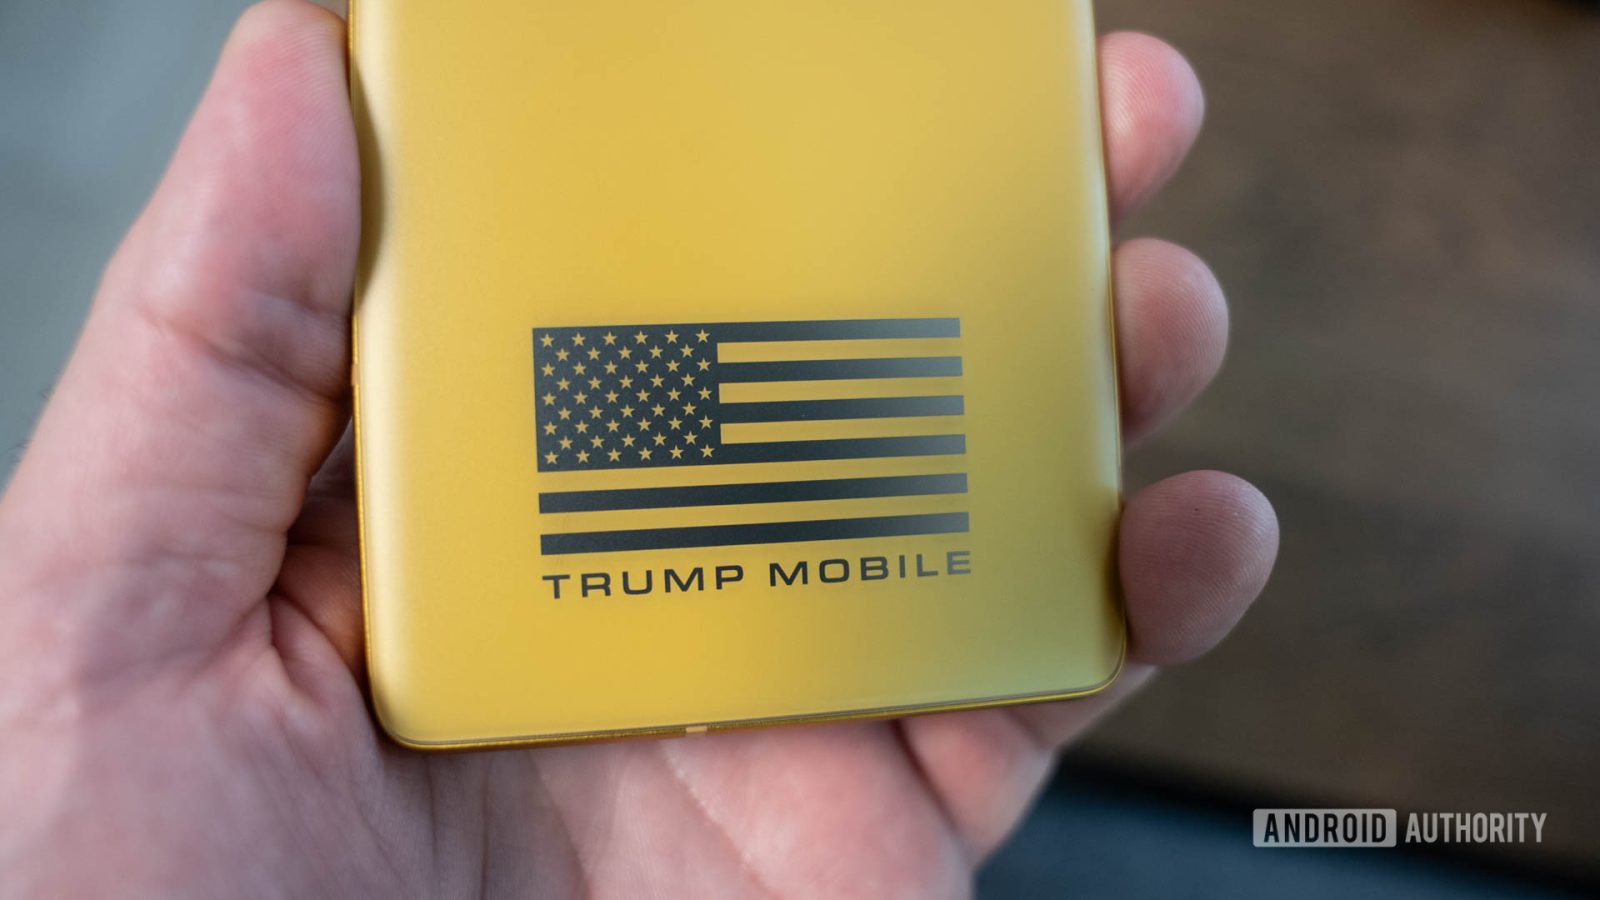

Trump Mobile è al centro di una nuova crisi dopo la pubblicazione sul dark web di dati personali attribuiti a migliaia di clienti. La violazione, rivendicata dal gruppo di hacker “BYOD”, riguarderebbe gli abbonati del servizio mobile e alcuni utenti che avevano interrotto la procedura di acquisto prima del completamento.
trump mobile, pubblicati i dati di 3.615 clienti
Secondo le informazioni diffuse dagli autori dell’attacco, sarebbero stati sottratti e messi online i file relativi a 3.615 account. Il materiale esposto conterrebbe numerose informazioni personali degli utenti, tra cui nomi, indirizzi email, numeri di telefono e indirizzi di residenza.
Nel database risulterebbero presenti anche cronologia degli ordini e registrazioni relative alla cancellazione dei piani tariffari. Tra le persone citate nei dati compromessi figurerebbe inoltre Eric Brunnett, vicepresidente e chief information officer della Trump Organization, società che concede in licenza il proprio marchio al servizio.
come sarebbe avvenuta la violazione dei sistemi
Il gruppo BYOD sostiene di aver ottenuto l’accesso attraverso un dispositivo utilizzato da un dipendente di Liberty Mobile, operatore virtuale con sede in Florida e partner infrastrutturale della rete Trump Mobile. Il dispositivo sarebbe stato infettato da un remote access trojan, noto come RAT, un programma capace di consentire il controllo non autorizzato di un sistema.
il ruolo di liberty mobile nell’incidente
La quantità relativamente contenuta di dati sottratti sarebbe legata al numero di clienti effettivamente attivi sulla piattaforma MVNO utilizzata dal servizio. Gli hacker avrebbero specificato che i 3.615 record riguardano gli utenti dell’operatore e non gli ordini relativi allo smartphone Trump Mobile T1.
coinvolti anche gli ordini lasciati incompleti
La fuga di dati non riguarderebbe soltanto gli abbonati attivi. Nel materiale pubblicato sarebbero presenti anche le informazioni di persone che avevano iniziato una procedura di sottoscrizione senza portarla a termine. Questo elemento indicherebbe che i dati di contatto venivano conservati anche in caso di ordine abbandonato.
Alcuni organi di informazione avrebbero verificato autonomamente che diverse persone presenti nell’archivio avevano effettivamente interagito con Trump Mobile o avevano effettuato la registrazione al servizio.
nessuna risposta pubblica ufficiale da trump mobile
Stando alle dichiarazioni attribuite agli aggressori, dopo la segnalazione dell’intrusione l’azienda avrebbe affermato di non disporre di un team interno dedicato alla gestione dell’incidente. Sarebbero state inoltre pronunciate accuse nei confronti di chi avesse violato i sistemi, senza che fosse fornita una comunicazione tecnica dettagliata.
Al momento della diffusione della notizia, Trump Mobile non aveva pubblicato una risposta ufficiale sull’accaduto. Gli utenti che hanno utilizzato il servizio o inserito dati personali sul portale dovrebbero considerare le informazioni potenzialmente esposte e prestare particolare attenzione a messaggi di phishing collegati agli ordini o allo stato dell’abbonamento.