Google authenticator: ho scelto un’alternativa open source e non sono più tornato indietro

La ricerca di maggiore riservatezza digitale può portare a sostituire i servizi legati al cloud con strumenti open source e utilizzabili offline. È quanto accade nel caso delle applicazioni per la generazione dei codici di autenticazione a due fattori, dopo un malfunzionamento che ha reso poco affidabile l’accesso a un account.
google authenticator e il problema durante l’accesso
un codice 2fa non riconosciuto
Google Authenticator era stato utilizzato per molto tempo come soluzione affidabile per creare i codici necessari alla verifica in due passaggi. La situazione è cambiata quando, dopo diversi mesi di inutilizzo, una console Nintendo Switch ha richiesto nuovamente l’accesso all’account.
L’autenticazione a due fattori era collegata a Google Authenticator, ma il codice generato dall’applicazione non è stato accettato. Anche dopo il successivo aggiornamento del codice, il secondo tentativo non ha prodotto risultati. L’accesso all’account è stato recuperato soltanto dopo alcune ore, con la conseguenza di perdere una serata dedicata al gioco.
Il malfunzionamento ha alimentato i dubbi sull’affidabilità di un sistema basato su un servizio cloud chiuso. Google Authenticator è infatti collegato a un account e utilizza il cloud, una caratteristica considerata poco adatta quando l’obiettivo consiste nel mantenere il controllo dei propri dati.
perché aegis authenticator è diventato l’alternativa
un’app open source che funziona offline
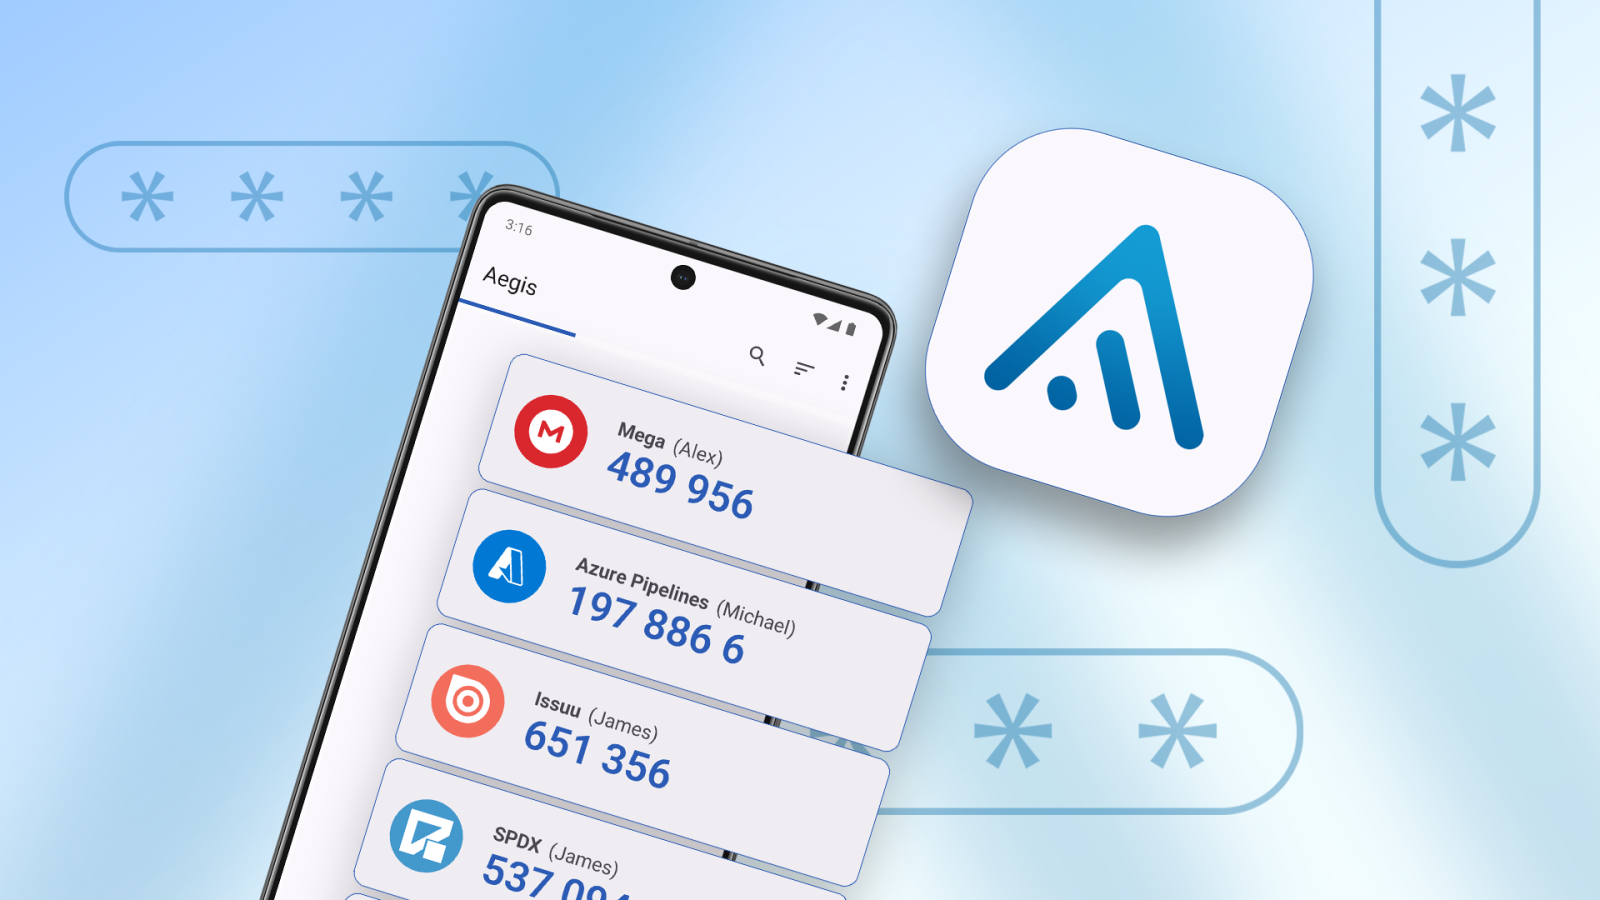
Durante la ricerca di una soluzione alternativa è emerso Aegis Authenticator, un’applicazione gratuita e open source distribuita con licenza GPL-3.0. Il servizio non richiede la creazione di un account, non utilizza sistemi di telemetria e può generare i codici completamente offline.
La protezione principale è affidata a un archivio locale cifrato con AES-256. I codici di autenticazione restano protetti finché l’archivio non viene sbloccato manualmente. L’accesso può essere difeso tramite PIN, password o dati biometrici, offrendo un livello di controllo maggiore rispetto alla semplice apertura dell’applicazione.
trasferimento e backup degli account
Il passaggio da Google Authenticator ad Aegis Authenticator è risultato semplice grazie al supporto per l’importazione di account e token. A seconda dell’applicazione di provenienza, il trasferimento può avvenire tramite codice QR oppure file.
Anche il salvataggio dei dati è gestibile direttamente dall’utente. Aegis permette di esportare un file nella cartella desiderata e di proteggerlo con la cifratura. Questa procedura consente di mantenere il controllo del backup, anche se la responsabilità delle copie automatiche resta interamente a carico dell’utilizzatore.
Per evitare il ricorso ai servizi cloud, il file di backup può essere sincronizzato con un dispositivo NAS attraverso Syncthing. Lo stesso approccio può essere applicato a un computer portatile o a un PC domestico, mantenendo il file lontano dal cloud.
i limiti delle applicazioni 2fa basate sul cloud
L’esperienza ha portato a preferire applicazioni che non dipendono dal cloud per funzionare. La presenza di dati personali su server esterni viene considerata un possibile punto debole, soprattutto in caso di violazioni della sicurezza.
Aegis Authenticator offre invece la possibilità di gestire i codici 2FA in modo locale, cifrato e indipendente dalla connessione. Restano disponibili anche altre alternative, tra cui Proton Authenticator ed Ente Auth, ma Aegis si è rivelata la soluzione più adatta per chi desidera ridurre la dipendenza dall’ecosistema Google.
L’applicazione non è disponibile sui dispositivi iOS, un limite rilevante per chi utilizza un iPad. Al netto di questa mancanza, il funzionamento offline, l’assenza di un account obbligatorio e la gestione diretta dei backup rendono Aegis Authenticator una valida alternativa a Google Authenticator per la protezione degli accessi.