Alternativa open source a google authenticator: l’ho provata e non sono più tornato indietro

La ricerca di maggiore privacy digitale può portare a sostituire i servizi cloud con strumenti open source e utilizzabili offline. È quanto accaduto con Google Authenticator, dopo un problema nella generazione dei codici 2FA che ha reso necessario individuare un’alternativa più autonoma e affidabile.
google authenticator e il problema con i codici 2fa
un malfunzionamento nel momento meno opportuno
Google Authenticator era stato utilizzato a lungo per creare i codici di autenticazione a due fattori associati a diversi account. Nonostante la consapevolezza dei dubbi legati alla gestione dei dati nel cloud e alla crittografia del servizio, l’applicazione era rimasta in uso per la sua praticità.
La situazione è cambiata quando è stato necessario accedere nuovamente a un account Nintendo. Dopo aver riacceso una console Switch rimasta inutilizzata per alcuni mesi, è stata richiesta una nuova autenticazione. Il codice 2FA generato da Google Authenticator non è stato accettato e anche il tentativo successivo, effettuato dopo il rinnovo del codice, è fallito.
L’accesso all’account è stato recuperato soltanto dopo alcune ore, con la conseguente perdita di una serata dedicata al gioco. L’episodio, pur potendo essere legato a un problema temporaneo del servizio cloud, ha evidenziato il rischio di affidarsi a un sistema esterno per una funzione essenziale come l’autenticazione.
Aegis Authenticator come alternativa offline
un’app open source senza account e senza cloud
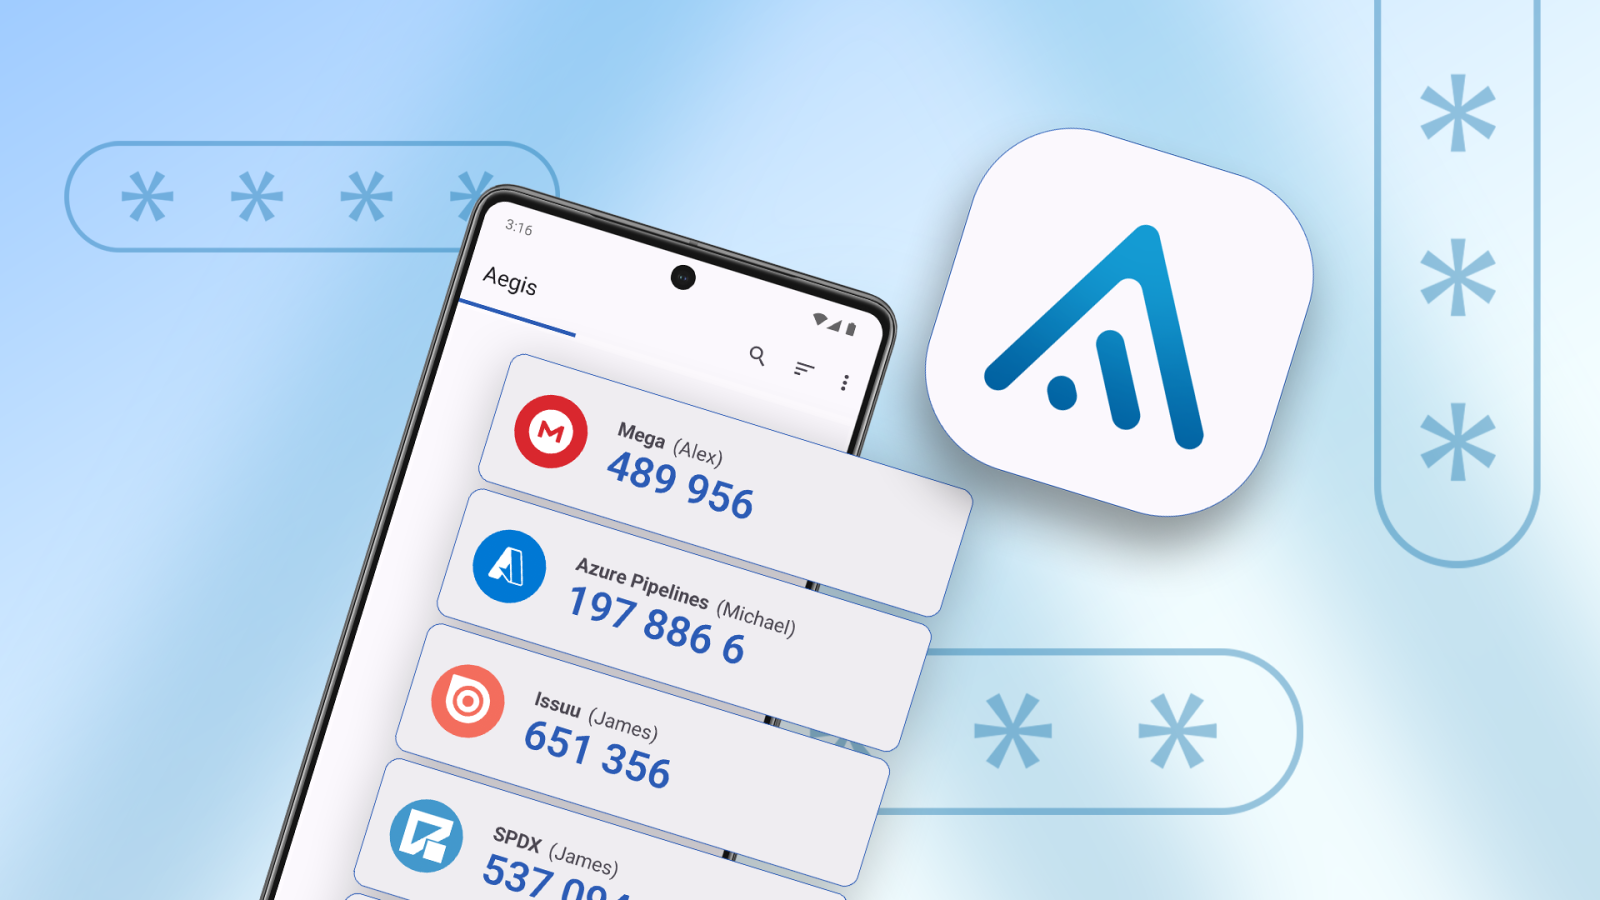
La ricerca di una soluzione più coerente con una gestione autonoma dei dati ha portato a considerare Aegis Authenticator. L’applicazione è gratuita, distribuita con licenza GPL-3.0 open source e non richiede la creazione di un account.
Aegis non utilizza il cloud per generare i codici e non integra sistemi di telemetria. Il funzionamento completamente offline consente di mantenere gli strumenti di autenticazione sul dispositivo, senza dipendere dall’accesso a un servizio remoto.
Il livello di protezione si basa su un deposito locale cifrato con AES-256. L’archivio può essere protetto mediante PIN, password o dati biometrici. I codici 2FA restano inoltre cifrati fino allo sblocco manuale dell’applicazione, invece di essere mostrati immediatamente all’apertura.
trasferimento e backup degli account su Aegis
importazione semplice e controllo dei dati
Il passaggio da Google Authenticator ad Aegis Authenticator è risultato agevole grazie al supporto per l’importazione di account e token. Il trasferimento può avvenire tramite codice QR oppure attraverso un file, in base all’applicazione di autenticazione di provenienza.
Anche la gestione dei backup è progettata per lasciare il controllo all’utente. Aegis consente di esportare un file nella cartella preferita, mantenendolo completamente cifrato. In questo modo, un’eventuale perdita del dispositivo non comporta necessariamente la perdita degli account configurati.
La protezione dei backup automatici richiede però un’organizzazione personale, soprattutto quando si desidera evitare i servizi cloud. Una possibile soluzione consiste nel sincronizzare il file cifrato con un dispositivo NAS tramite Syncthing, così da conservarne una copia senza caricarlo su piattaforme cloud.
perché scegliere un autenticatore senza cloud
L’esperienza con Google Authenticator ha rafforzato la preferenza per strumenti che non dipendono da infrastrutture cloud. La presenza di dati personali su server remoti può rappresentare una fonte di preoccupazione, mentre un’applicazione open source e offline offre maggiore controllo sull’accesso ai codici di sicurezza.
Aegis Authenticator si è dimostrato una sostituzione efficace, senza interruzioni significative nell’utilizzo quotidiano. Restano alcune limitazioni, tra cui l’assenza dell’applicazione sui dispositivi iOS, rilevante per chi utilizza un iPad. Per chi cerca una soluzione locale e indipendente dal cloud, l’app rappresenta comunque un’alternativa adatta a sostituire Google Authenticator.