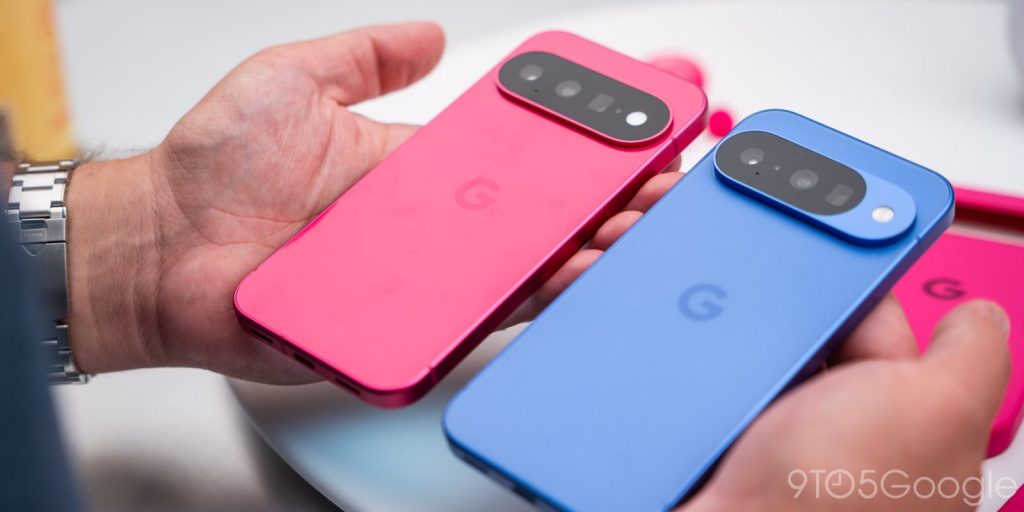

Google ha confermato un attacco mirato contro un numero limitato di smartphone Pixel, sfruttando una vulnerabilità collegata al modem cellulare. Il problema è stato corretto con l’aggiornamento di sicurezza di settembre 2026, che interviene su oltre 200 falle e risolve anche quella utilizzata concretamente in attacchi.
pixel, vulnerabilità del modem sfruttata negli attacchi
La falla è identificata con la sigla CVE-2026-58704 e riguarda un possibile aggiramento dei permessi causato da un errore logico nel codice del modem. L’attacco può determinare un’escalation dei privilegi da remoto, senza richiedere ulteriori autorizzazioni di esecuzione.
Un elemento particolarmente rilevante è l’assenza di interazione da parte dell’utente. La vulnerabilità può essere sfruttata senza clic, conferme o altre azioni sul dispositivo, caratteristica che porta a descrivere l’attacco come zero-click. L’accesso sembra inoltre possibile da una posizione remota prossima o adiacente al dispositivo.
google segnala uno sfruttamento limitato e mirato
Nel bollettino relativo alla sicurezza di settembre, Google indica che la vulnerabilità potrebbe essere stata sottoposta a sfruttamento limitato e mirato. Le informazioni disponibili non chiariscono ancora con precisione le modalità operative dell’attacco né quali modelli Pixel siano stati coinvolti.
Le autorità di cybersicurezza hanno classificato il problema come vulnerabilità nota e già sfruttata. Questo tipo di falla rappresenta un vettore d’attacco frequente per soggetti malevoli e può comportare rischi significativi, soprattutto negli ambienti che gestiscono dispositivi e dati sensibili.
cosa risolve l’aggiornamento di settembre
L’aggiornamento di sicurezza di settembre 2026 include correzioni per oltre 200 vulnerabilità. Tra queste rientra anche il difetto del modem cellulare associato al bypass dei permessi. L’installazione della patch consente quindi di chiudere la falla indicata da Google e di rafforzare la protezione dello smartphone.
pixel, disponibile la patch di sicurezza
La correzione è attualmente in distribuzione per i dispositivi compatibili. Per proteggere gli smartphone Pixel interessati è necessario installare l’aggiornamento di settembre 2026 non appena risulta disponibile. La patch risolve il problema anche se non sono stati resi noti tutti i dettagli sugli attacchi osservati.
- Vulnerabilità: CVE-2026-58704
- Componente coinvolto: modem cellulare
- Tipo di problema: aggiramento dei permessi
- Interazione richiesta: nessuna
- Stato: sfruttamento limitato e mirato confermato
- Soluzione: aggiornamento di sicurezza Pixel di settembre 2026



Lascia un commento