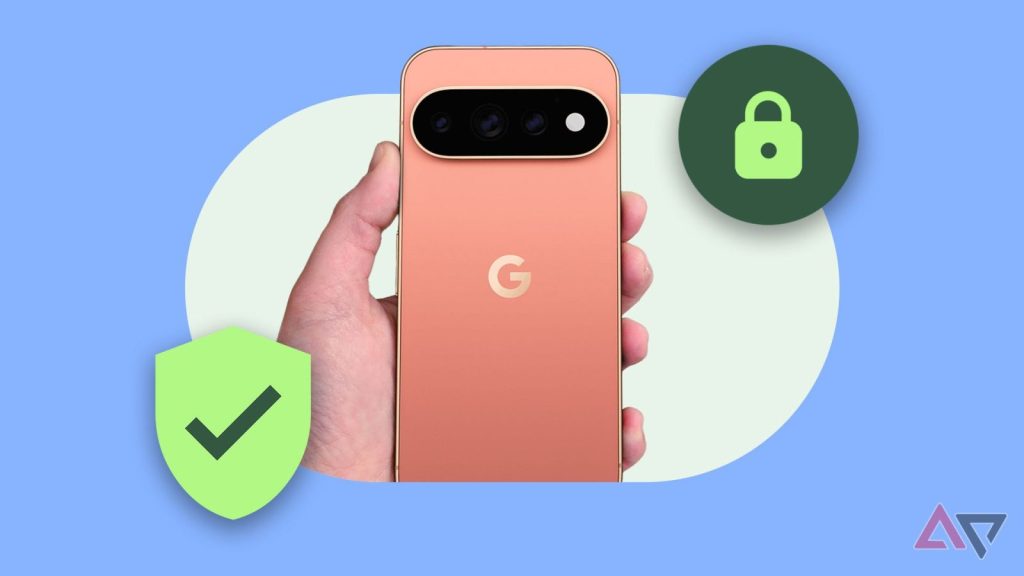

Google Pixel è stato interessato da una vulnerabilità critica presente nel modem integrato in alcuni dispositivi. La falla, corretta con l’aggiornamento di sicurezza di settembre 2026, sarebbe stata sfruttata in attacchi informatici limitati e mirati, con il rischio di esporre dati sensibili senza autorizzazione.
google pixel, vulnerabilità critica nel modem
L’aggiornamento Android 17 QPR1, distribuito il 16 settembre 2026, introduce nuove funzioni, tra cui i temi ispirati a Harry Potter e i contatti VIP, oltre a includere più di 200 correzioni di sicurezza. Tra gli interventi figura la soluzione a una falla individuata nel software che controlla il modem dei telefoni Pixel.
Il modem è il componente che gestisce la connessione alle reti cellulari e l’accesso ai dati mobili. La vulnerabilità, identificata con il codice CVE-2026-58704, si trovava in profondità nel software dedicato alle comunicazioni cellulari e poteva consentire di aggirare alcune protezioni di sicurezza di Android.
come funzionava la falla di sicurezza dei pixel
Secondo le informazioni disponibili, un aggressore avrebbe potuto sfruttare la vulnerabilità per ottenere un potenziale accesso a informazioni altamente sensibili conservate sul dispositivo. L’operazione non avrebbe richiesto necessariamente l’apertura di un collegamento dannoso o il download di un file.
un attacco zero-click senza interazione dell’utente
La falla poteva essere utilizzata attraverso un attacco definito “zero-click”, cioè un attacco capace di funzionare senza alcuna interazione da parte del proprietario dello smartphone. Questo elemento rende il problema particolarmente delicato, perché non sarebbe stato necessario compiere un’azione visibile per permettere l’eventuale compromissione del dispositivo.
I dettagli tecnici sugli attacchi non sono stati resi pubblici. Non sono quindi noti i modelli Pixel coinvolti, il numero esatto delle persone prese di mira o le modalità specifiche utilizzate dagli aggressori. Google ha comunque confermato che la vulnerabilità era stata sfruttata prima della disponibilità della correzione, in attacchi circoscritti e mirati.
aggiornamento di sicurezza google per risolvere il problema
Google ha corretto la falla con l’ultimo aggiornamento software. Per ridurre i rischi, è necessario verificare che il dispositivo Pixel utilizzi la patch di sicurezza di settembre 2026 e installare la versione più recente qualora non fosse ancora presente.
come verificare la disponibilità dell’aggiornamento
Il controllo può essere eseguito direttamente dalle impostazioni del telefono seguendo questo percorso:
Impostazioni > Sistema > Aggiornamenti software > Aggiornamento del sistemaGoogle non ha fornito ulteriori informazioni sulle persone o sui dispositivi specificamente coinvolti. Al momento, la misura indicata per i proprietari di Google Pixel consiste nel mantenere lo smartphone aggiornato con l’ultima patch di sicurezza disponibile.


Lascia un commento